


告诉我们您的项目
- 关于我们
-
服务
 区块链技术
公链/交易所交易所开发安全新范式:MPC多方计算与TEE可信执行环境渐成标配 一款基于Java技术栈构建的高性能数字资产交易所,提供从OTC交易、币币交易到合约交易的全方位交易服务/高级Java交易所开发案例 BitNext Exchange 是一款基于 Java技术栈构建的去中心化加密货币交易所/Java交易所仿OKX案例:BitNext 基于 Java 技术栈开发的高性能数字资产交易平台/高级Java交易所开发案例:参考bithumb BISHEN跟单交易所是一个创新的区块链交易平台,致力于通过跟单交易模式,为用户提供便捷的数字资产投资机会/BISHEN跟单交易所案BISHEN Bitxing交易所采用先进的公链技术架构,确保平台在交易高峰时刻也能保持稳定运行/加密交易所高端定制案例:Bitxing 高级Java交易所开发支持行情查询、币币交易、合约交易满足不同用户需求,助力项目长期稳定发展 高级Java交易所开发服务商磐链科技致力于为用户提供高效、安全、流畅的交易体验web3社交钱包Nodeium Pay 是一款领先的去中心化加密货币钱包,旨在为用户提供安全、便捷的数字资产管理与存储解决方案/Web3钱包案例展示 深圳磐链科技精心开发的一款Web3数字钱包专注于加密货币资产管理,为用户提供了便捷、安全的数字资产管理工具 社交钱包开发FAQ:从账户设计到用户体验的实战问答 高端定制财神钱包是一款全功能、多链支持的Web3数字资产钱包,专为用户提供安全、便捷的资产存储和管理服务 IM社交钱包多链资产管理、社交圈创建与DApp连接等强大功能为用户提供高效安全便捷的Web3使用体验 磐链科技根据客户需求精心打造的一款基于区块链技术的IM聊天软件,致力于为用户提供更加安全、私密和可靠的社交体验 磐链科技专注于加密货币资产管理,支持多链、多资产的无缝切换与交易的Web3数字钱包开发Dapp开发TVN文旅是基于区块链技术打造的创新型DAPP平台,专注于文旅行业的数字化与去中心化应用/DAPP模式开发案例:TVN文旅 全球数字资产生态社区是一个结合高端豪车投资收益与理财收益的去中心化DApp平台/DAPP模式开发案例 NFT魔法屋是一款以质押挖矿为核心功能的创新型DAPP平台,为用户提供简单高效的数字资产增值服务 富达普洱茶是一个创新型区块链理财平台,结合普洱茶产品的独特价值和投资理财的高效模式/高端DAPP理财开发案例 《元宇宙城市》是一款基于区块链技术的虚拟城市DAPP/DAPP模式开发案例展示 高端定制DAPP理财案例:Interstellar Finance /Interstellar Finance 是一款基于区块链的DAPP理财平台,旨在为全球用户提供一种透明、安全且高效的投资渠道 HiBT牛币同样是基于Jav2a技术构建的高性能数字资产交易平台/高级Java交易所开发案例HiBT牛币 《星际矿场》是一款集挖矿、策略、社交互动于一体的DAPP/DAPP模式开发案例:星际矿场 区块链链游开发DAPP游戏开发:宇宙后裔/DAPP游戏开发展示 《熊猫运动员》是一款融合区块链技术的DApp游戏,用户可以通过连接钱包进入游戏,享受熊猫主题的互动体验 区块链DAPP模式开发短剧投资DApp是一个基于区块链+短剧投资模式的平台 DApp质押理财平台《公社联盟》通过质押代币获得稳定收益,同时支持团队邀请模式,形成裂变增长 《绿色能量》是一款基于区块链技术的DApp挖矿和会员成长平台,DAPP模式开发:绿色能量
- 区块链解决方案
- 行业
- 案例研究
- 博客
进一步咨询了解


- 最新文章
- 1.DApp开发需要哪些核心技术?解析智能合约、Web3钱包与去中心化应用架构 2.DApp开发全流程解析:从产品需求、智能合约设计到区块链部署的完整指南 3. 社交钱包技术架构全面解析:从钱包底层、密钥管理到多链生态应用设计 4.RWA 上链开发成本是多少?影响项目报价、技术架构与开发周期的关键因素分析 5.合约交易所开发成本是多少?影响项目报价、功能配置与开发周期的关键因素分析 6.合约交易所开发全流程解析:从交易机制设计、智能合约到系统部署的完整指南 7.企业为什么布局主链开发?探索自主区块链基础设施与数字资产生态建设 8.主链开发成本是多少?影响项目报价、开发周期与技术方案的关键因素 9.IM社交钱包开发全解析:融合社交网络与数字资产管理的新型Web3应用模式 10.社交钱包开发技术架构详解:从身份认证、安全体系到区块链资产交互的构建方案
- 热门文章
安全为王:智能合约开发中十大致命漏洞与防御实战指南
创建时间:2026-09-03 09:43:00
安全为王:智能合约开发中十大致命漏洞与防御实战指南
智能合约一旦部署即不可篡改,一个漏洞可能导致数百万美元瞬间蒸发。OWASP智能合约十大安全风险(2025/2026)为开发者提供了权威的漏洞认知框架。本文将结合实战,逐一剖析这些致命漏洞及其防御策略。
一、重入攻击:最经典的“夺命连环call”
重入攻击是指恶意合约在原始函数调用完成前反复回调,利用未更新的状态重复执行敏感操作(如重复提款)。2016年的The DAO事件即因此损失6000万美元。
防御方案:
二、整数溢出与下溢:数值回绕的“魔法”
在Solidity 0.8.0之前,uint8类型255加1会回绕至0,攻击者可借此操纵余额或绕过时间锁。即便在0.8.0+,若使用unchecked块或汇编代码,溢出风险依然存在。2025年Cetus Protocol因Move语言中移位操作的溢出检查错误,损失约2.23亿美元。
防御方案:
三、访问控制漏洞:后门大开
权限校验缺失或不严谨,可能导致普通用户调用本该属于管理员的功能(如铸币、升级合约)。
防御方案: 使用OpenZeppelin的Ownable或AccessControl库标准化权限管理;关键函数明确添加onlyOwner等修饰器;避免使用tx.origin进行身份验证。
四、价格预言机操纵:篡改“外部情报”
依赖单一DEX或流动性池的价格数据,攻击者可通过闪电贷短时间内拉高/砸低价格,从而以错误价格清算或套利。
防御方案: 采用时间加权平均价格(TWAP);使用Chainlink等去中心化预言机并设置价格偏差阈值;综合多个数据源。
五、逻辑错误与业务漏洞:偏离设计初衷
代码虽无语法错误,但业务逻辑与预期不符,如奖励计算错误、借贷清算条件设计缺陷。
防御方案: 详尽编写单元测试与集成测试,覆盖所有业务分支;引入形式化验证;在上线前邀请第三方审计。
六、输入验证不足:恶意参数的“特洛伊木马”
未对用户输入或跨链消息进行严格校验,攻击者可传入恶意参数破坏合约状态。
防御方案: 对所有外部输入进行边界检查、格式校验;使用safe系列函数处理数组和地址操作。
七、未检查的外部调用:盲目信任“陌生人”
调用外部合约后未检查返回值,若调用失败,合约仍按成功逻辑继续执行,可能导致状态不一致。
防御方案: 使用require(success)处理call的布尔返回值;使用OpenZeppelin的Address.sendValue等封装函数。
八、闪电贷攻击:零成本的“杠杆破坏”
攻击者借入巨额闪电贷,利用杠杆放大价格操纵或套利漏洞,在一个交易内完成攻击并还款。
防御方案: 除前述预言机安全措施外,对依赖价格的函数增加滑点保护;避免在同一笔交易中允许无抵押的、可影响全局状态的操作组合。
九、不安全的随机数:可预测的“公平”
链上随机数(如block.timestamp、blockhash)由矿工控制,可被预测或操纵,影响抽奖、NFT铸造等场景。
防御方案: 使用Chainlink VRF(可验证随机函数)等链下生成并上链验证的随机数方案。
十、拒绝服务(DoS)攻击:让合约“瘫痪”
攻击者通过耗尽Gas、操纵数组长度或使关键调用永久失败,导致合约功能不可用。
防御方案: 避免在循环中使用动态数组且迭代次数不可控;外部调用失败时提供回退机制;使用拉取模式分离资金提取与核心逻辑。
磐链科技是一家专注于区块链技术开发服务的软件开发公司,是国内领先的区块链技术+交易电商应用定制开发服务提供商,拥有一支专业的技术团队和业务顾问,团队核心成员已在相关领域深耕多年,积累了十多年的行业经验,在数字经济时代,持续与客户建立密切合作,为客户量身定制最佳的解决方案,助力实现商业目标致力于为客户提供全球领先的应用解决方案拥有100+专业技术团队,打造模块化、一站式开发服务。提供NFT数字藏品、Dapp、量化交易,java交易所开发系统,永续合约等定制开发解决方案,支持源码交付。同时具备开发小程序、主链钱包、Web3钱包开发、去中心化应用、交易所开发、Dapp开发、链游开发社交系统、B2B2C商城等软件开发能力,满足多领域、多端口需求,赋能企业数字化转型
-
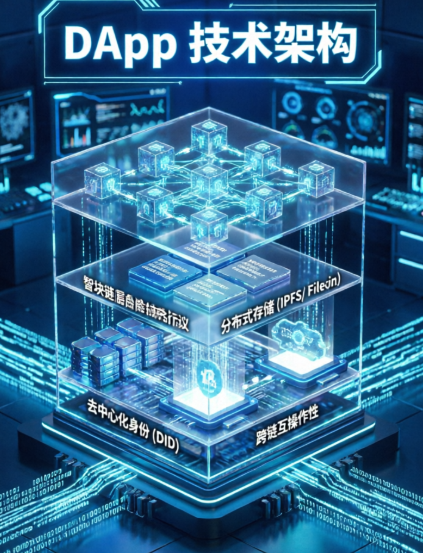
DApp开发需要哪些核心技术?解析智能合约、Web3钱包与去中心化应用架构
随着区块链技术、Web3生态和数字资产应用不断发展,DApp(去中心化应用)逐渐成为金融服务、数字藏品、链游、社交平台及供应链···
-
DApp开发全流程解析:从产品需求、智能合约设计到区块链部署的完整指南
DApp开发全流程解析:从产品需求、智能合约设计到区块链部署的完整指南随着区块链技术与Web3生态不断发展,DApp(去中心化···
-
社交钱包技术架构全面解析:从钱包底层、密钥管理到多链生态应用设计
随着Web3、数字资产和去中心化应用持续发展,传统钱包正在从单纯的资产管理工具向“社交+钱包+DApp+数字身份”的综合平台演进。社交钱包通过将即时通讯、用户关系、数字资产和区块链···