


告诉我们您的项目
- 关于我们
-
服务
 区块链技术
公链/交易所交易所开发安全新范式:MPC多方计算与TEE可信执行环境渐成标配 一款基于Java技术栈构建的高性能数字资产交易所,提供从OTC交易、币币交易到合约交易的全方位交易服务/高级Java交易所开发案例 BitNext Exchange 是一款基于 Java技术栈构建的去中心化加密货币交易所/Java交易所仿OKX案例:BitNext 基于 Java 技术栈开发的高性能数字资产交易平台/高级Java交易所开发案例:参考bithumb BISHEN跟单交易所是一个创新的区块链交易平台,致力于通过跟单交易模式,为用户提供便捷的数字资产投资机会/BISHEN跟单交易所案BISHEN Bitxing交易所采用先进的公链技术架构,确保平台在交易高峰时刻也能保持稳定运行/加密交易所高端定制案例:Bitxing 高级Java交易所开发支持行情查询、币币交易、合约交易满足不同用户需求,助力项目长期稳定发展 高级Java交易所开发服务商磐链科技致力于为用户提供高效、安全、流畅的交易体验web3社交钱包Nodeium Pay 是一款领先的去中心化加密货币钱包,旨在为用户提供安全、便捷的数字资产管理与存储解决方案/Web3钱包案例展示 深圳磐链科技精心开发的一款Web3数字钱包专注于加密货币资产管理,为用户提供了便捷、安全的数字资产管理工具 社交钱包开发FAQ:从账户设计到用户体验的实战问答 高端定制财神钱包是一款全功能、多链支持的Web3数字资产钱包,专为用户提供安全、便捷的资产存储和管理服务 IM社交钱包多链资产管理、社交圈创建与DApp连接等强大功能为用户提供高效安全便捷的Web3使用体验 磐链科技根据客户需求精心打造的一款基于区块链技术的IM聊天软件,致力于为用户提供更加安全、私密和可靠的社交体验 磐链科技专注于加密货币资产管理,支持多链、多资产的无缝切换与交易的Web3数字钱包开发Dapp开发TVN文旅是基于区块链技术打造的创新型DAPP平台,专注于文旅行业的数字化与去中心化应用/DAPP模式开发案例:TVN文旅 全球数字资产生态社区是一个结合高端豪车投资收益与理财收益的去中心化DApp平台/DAPP模式开发案例 NFT魔法屋是一款以质押挖矿为核心功能的创新型DAPP平台,为用户提供简单高效的数字资产增值服务 富达普洱茶是一个创新型区块链理财平台,结合普洱茶产品的独特价值和投资理财的高效模式/高端DAPP理财开发案例 《元宇宙城市》是一款基于区块链技术的虚拟城市DAPP/DAPP模式开发案例展示 高端定制DAPP理财案例:Interstellar Finance /Interstellar Finance 是一款基于区块链的DAPP理财平台,旨在为全球用户提供一种透明、安全且高效的投资渠道 HiBT牛币同样是基于Jav2a技术构建的高性能数字资产交易平台/高级Java交易所开发案例HiBT牛币 《星际矿场》是一款集挖矿、策略、社交互动于一体的DAPP/DAPP模式开发案例:星际矿场 区块链链游开发DAPP游戏开发:宇宙后裔/DAPP游戏开发展示 《熊猫运动员》是一款融合区块链技术的DApp游戏,用户可以通过连接钱包进入游戏,享受熊猫主题的互动体验 区块链DAPP模式开发短剧投资DApp是一个基于区块链+短剧投资模式的平台 DApp质押理财平台《公社联盟》通过质押代币获得稳定收益,同时支持团队邀请模式,形成裂变增长 《绿色能量》是一款基于区块链技术的DApp挖矿和会员成长平台,DAPP模式开发:绿色能量
- 区块链解决方案
- 行业
- 案例研究
- 博客
进一步咨询了解


- 最新文章
- 1.自研还是外采?交易所开发的核心技术选型与成本深度对比 2.交易所定制开发全指南:从需求梳理到上线运维的完整路径 3.区块链钱包开发入门指南:从零构建你的第一个去中心化钱包 4.Java交易所开发进阶:订单簿内存优化——从ConcurrentSkipListMap到堆外存储 5.Java交易所开发进阶:订单簿内存优化——从ConcurrentSkipListMap到堆外存储 6.智能账户钱包开发新范式:基于ERC-4337的账户抽象与社交恢复模块实现 7.交易所开发深度实战:高性能WebSocket流式行情推送系统的设计与优化 8.Web3钱包开发注意事项:从安全架构到用户体验的系统工程 9.主链开发避坑指南:安全审计、分叉处理与链上治理的工程经验 10.钱包开发新范式:如何通过社交关系图谱降低Web3入门门槛
- 热门文章
交易所开发避坑指南:数字资产钱包安全隔离与私钥管理最佳实践
创建时间:2026-08-29 14:21:43
交易所开发避坑指南:数字资产钱包安全隔离与私钥管理最佳实践
在加密货币交易所的开发中,钱包安全是决定平台生死存亡的核心环节。过去十年,因私钥泄露、内部作恶或黑客攻击导致的资产损失高达数十亿美元。即便是顶级交易所,也曾因“伪造高管指令+篡改前端界面”的组合攻击,突破了多重签名冷钱包的防线。这些教训反复证明:钱包安全不只是技术问题,更是架构设计、流程管控与人员管理共同构筑的系统工程。本文从“避坑”视角出发,梳理交易所钱包开发中的关键风险点与应对实践。
一、分层钱包架构:冷热分离是底线,比例设定是学问
最经典的“坑”莫过于将大量资产存放在持续联网的热钱包中。主流交易所的通行做法是采用冷、温、热三层钱包架构:冷钱包完全离线存储约70%-80%的用户资产,温钱包作为安全缓冲区承载约20%的流动性资金,热钱包仅存放不足8%的资产用于实时充提。
避坑要点:
二、私钥管理的三重进阶:从多签到TEE
私钥管理是钱包安全最深的水域。行业经历了从“单私钥→多重签名→MPC门限签名→TEE可信执行环境”的演进,每一代方案都针对特定风险做了升级。
避坑要点:
1. 多重签名不能“一签了之”:传统的多签机制虽增加攻击难度,但并未杜绝风险。2025年某交易所被黑事件中,黑客正是通过社会工程学手段诱导多签授权方完成签名。升级方向包括引入门限签名(Threshold Signature)和多方计算(MPC),使完整私钥在任意时刻都不出现在任何设备中。
2. HSM与TEE的选择:硬件安全模块(HSM)提供最高等级的物理防篡改保护,适合核心私钥的生成与存储。而可信执行环境(TEE,如AWS Nitro Enclaves、Intel SGX)则提供了更灵活的选择——Coinbase的钱包API正是将全部加密操作置于Nitro Enclave内执行,确保即使底层操作系统被攻破,私钥明文也不会暴露。选择标准:核心冷钱包私钥建议采用HSM;高频签名场景可考虑TEE+MPC的组合方案。
3. 零私钥触碰的开发体验:对交易所开发团队而言,如果能通过API管理钱包而无需直接处理私钥,将大幅降低人为失误风险。Coinbase推出的CDP Wallets v2即让开发者通过作用域限定的API凭证完成签名、转账等操作,私钥的生成、解密、签名全在TEE内部完成,开发者完全不接触密钥材料。
三、内部人的威胁:零信任与流程固化
行业中最隐蔽的坑往往来自内部。黑客利用内部操作漏洞伪造指令、权限管控缺失导致员工越权操作等案例屡见不鲜。
避坑要点:
实施零信任安全体系:采用“持续验证、永不信任”原则,对所有操作进行严格身份验证与授权。基于角色的访问控制(RBAC)和最低权限原则(PoLP)是基本配置。
关键操作强制多人审核:冷钱包转账必须经过多轮人工审批,流程设计上“刻意放慢”——这正是安全防护的一部分,为异常行为创造拦截窗口。
磐链科技是一家专注于区块链技术开发服务的软件开发公司,是国内领先的区块链技术+交易电商应用定制开发服务提供商,拥有一支专业的技术团队和业务顾问,团队核心成员已在相关领域深耕多年,积累了十多年的行业经验,在数字经济时代,持续与客户建立密切合作,为客户量身定制最佳的解决方案,助力实现商业目标致力于为客户提供全球领先的应用解决方案拥有100+专业技术团队,打造模块化、一站式开发服务。提供NFT数字藏品、Dapp、量化交易,java交易所开发系统,永续合约等定制开发解决方案,支持源码交付。同时具备开发小程序、主链钱包、Web3钱包开发、去中心化应用、交易所开发、Dapp开发、链游开发社交系统、B2B2C商城等软件开发能力,满足多领域、多端口需求,赋能企业数字化转型
-
交易所开发避坑指南:数字资产钱包安全隔离与私钥管理最佳实践
交易所开发避坑指南:数字资产钱包安全隔离与私钥管理最佳实践在加密货币交易所的开发中,钱包安全是决定平台生死存亡的核心环节。过去十年,因私钥泄露、内部作恶或黑客攻击导致的资产损失高达···
-
交易所开发安全新范式:MPC多方计算与TEE可信执行环境渐成标配
交易所开发安全新范式:MPC多方计算与TEE可信执行环境渐成标配2024年,数字资产行业因黑客攻击损失高达29亿美元,其中至少80%源于私钥泄露与社会工程学攻击。从DEXX因私钥被···
-
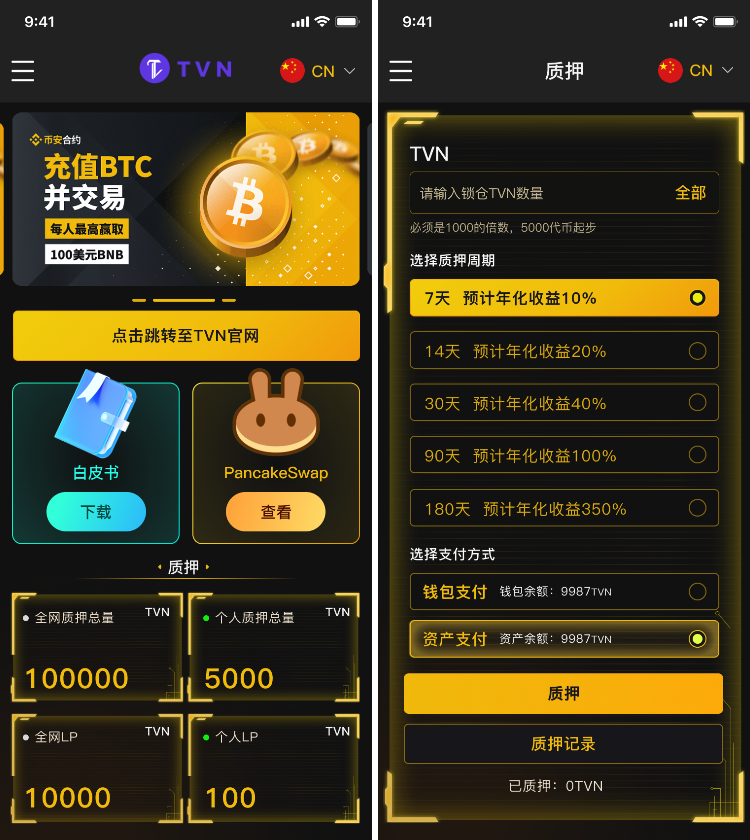
TVN文旅是基于区块链技术打造的创新型DAPP平台,专注于文旅行业的数字化与去中心化应用/DAPP模式开发案例:TVN文旅
高端个性化定制,DAPP模式开发:TVN文旅TVN文旅是基于区块链技术打造的创新型DAPP平台,专注于文旅行业的数字化与去中心化应用。通过将区块链技术与旅游文化产业相结合,平台为用···